Domain westernridingshop.de kaufen?
Wir ziehen mit dem Projekt
westernridingshop.de um.
Sind Sie am Kauf der Domain
westernridingshop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain westernridingshop.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
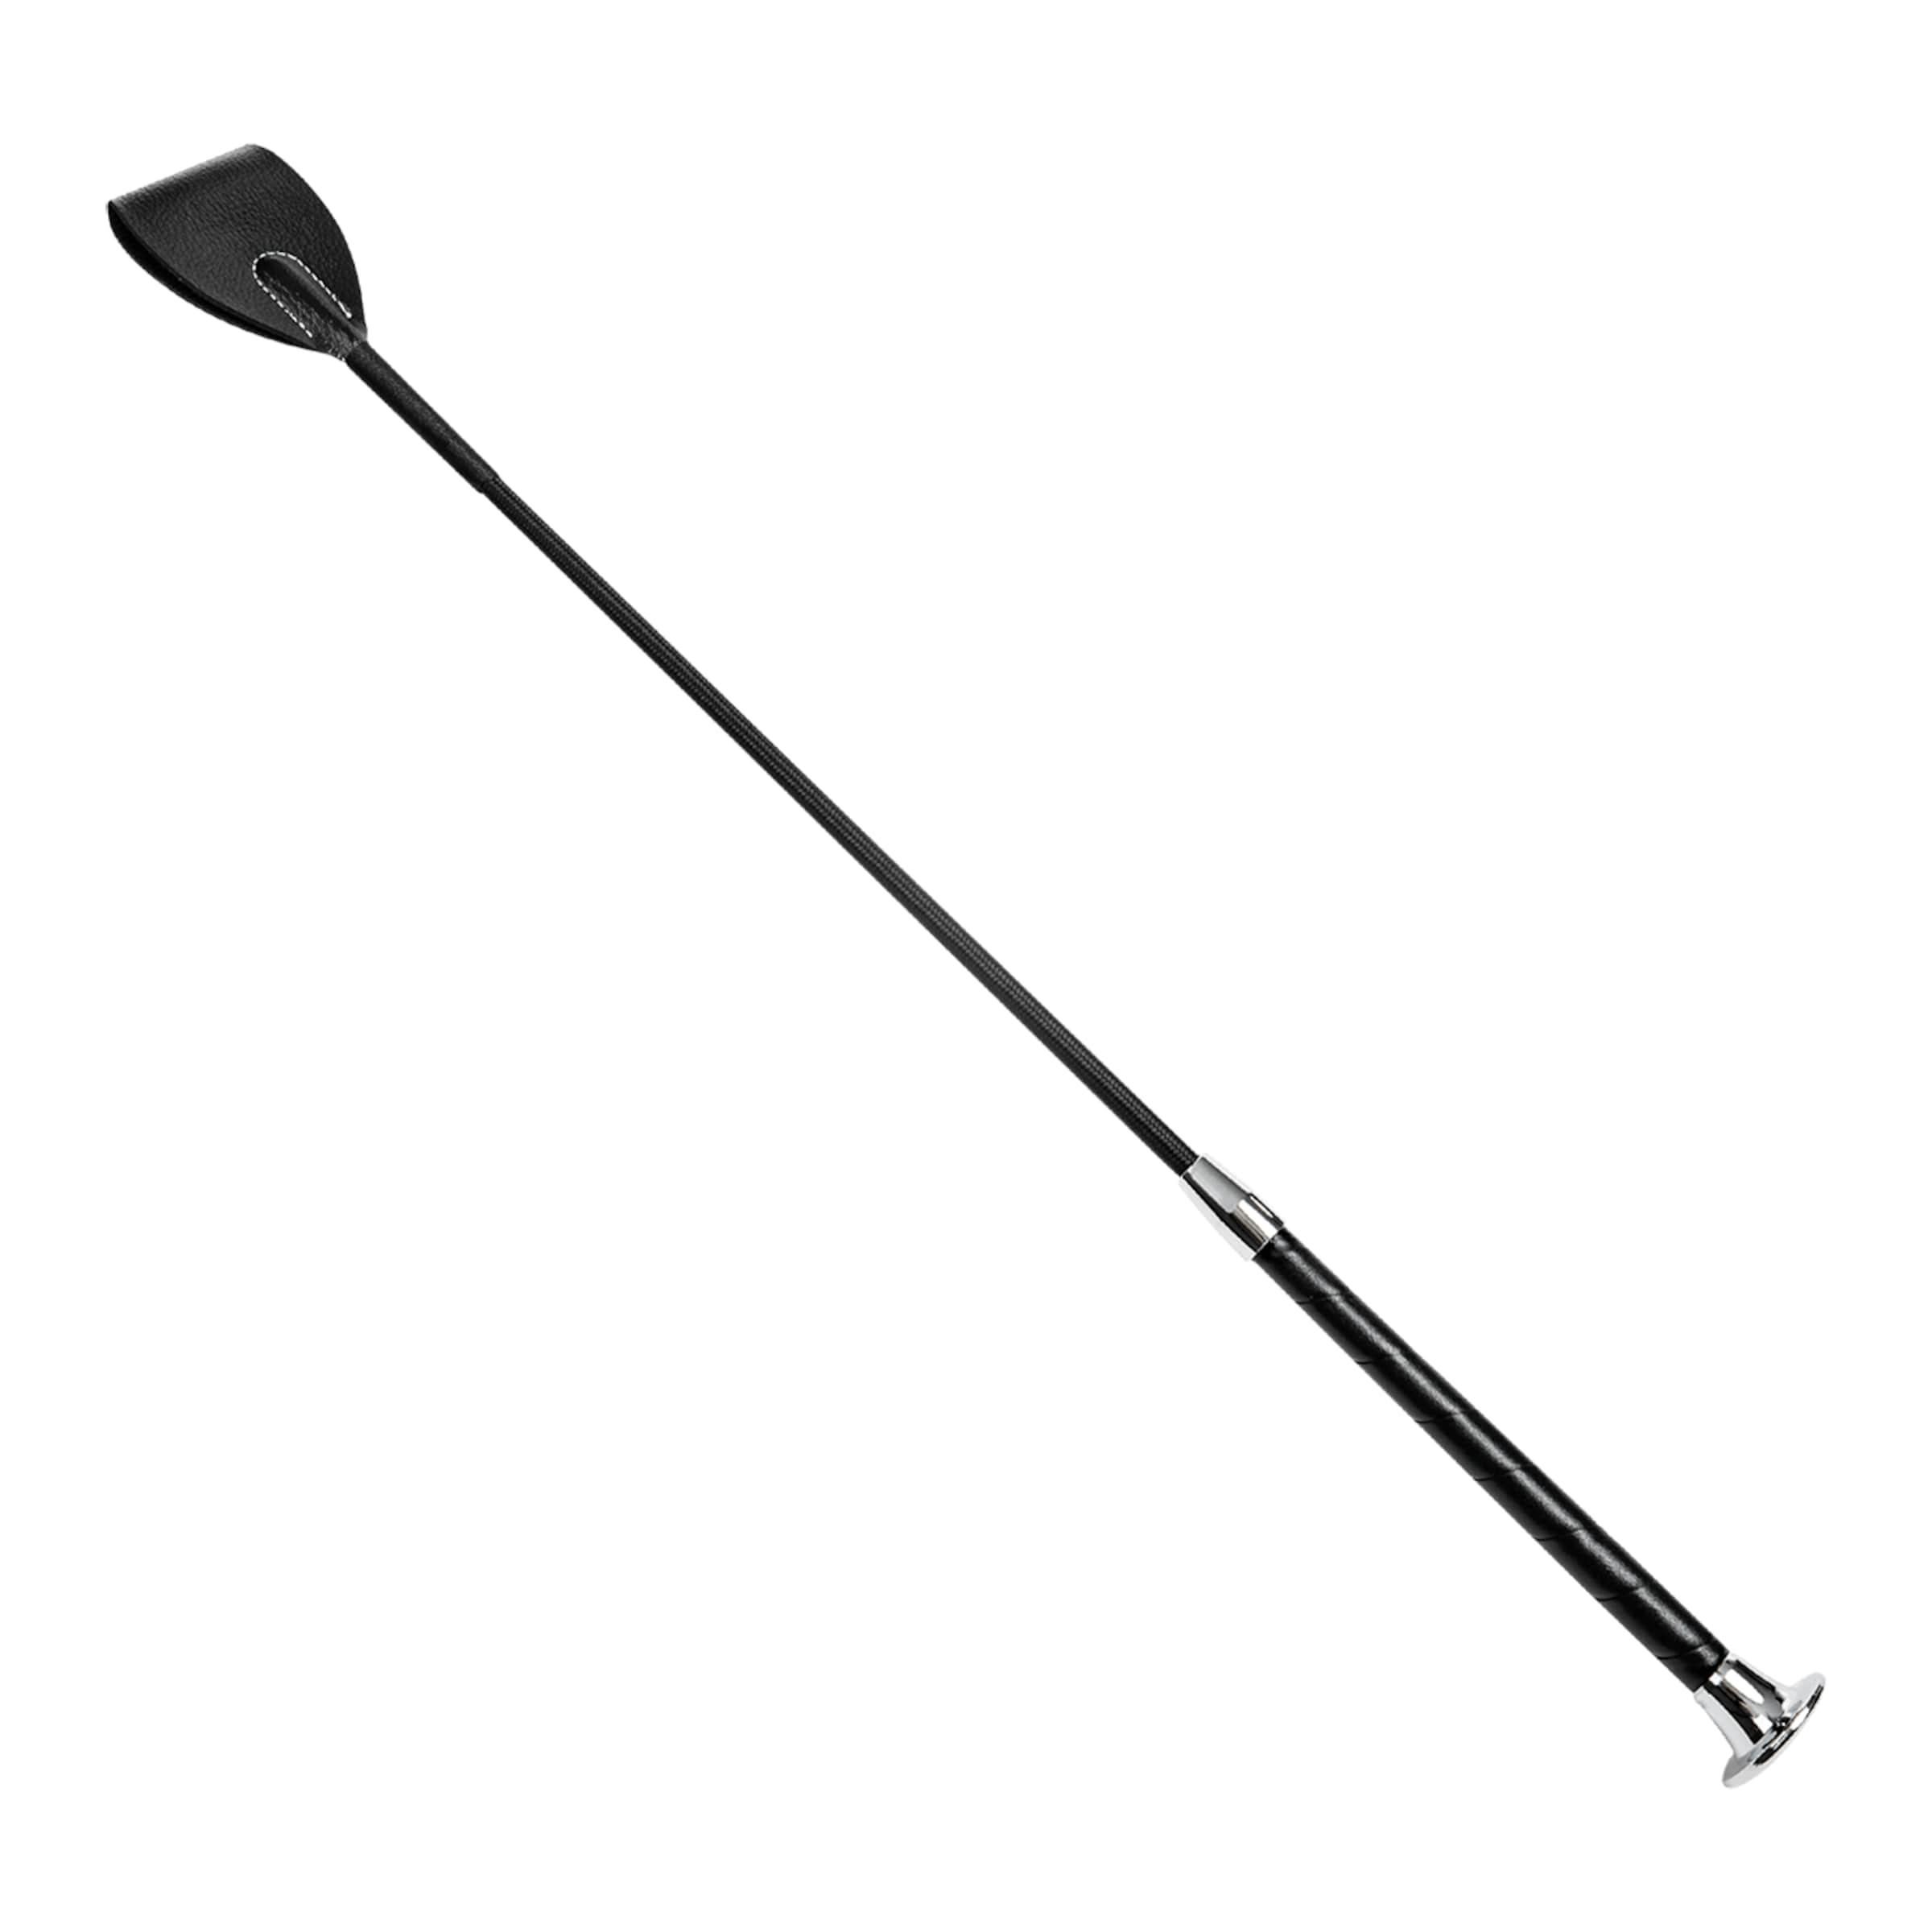
Edle ReitgerteEine lange Reitgerte für erotische Rollenspiele, mit der Du sowohl feste Hiebe als auch sanfte Streicheleinheiten verteilen kannst. Sie ist Dein idealer Begleiter, wenn es um hingebungsvolle Bondage-Lust geht. Der breite Schlag aus glänzendem Leder, die feste Stange und der handliche Griff geben der Gerte eine sinnliche und dominante Optik, die hält, was sie verspricht. Der strukturierte Griff liegt gut in der Hand und bleibt dank leichter Gummierung auch in Aktion gut in der Hand liegen. Am oberen und unteren Ende ist der Griff mit edlen, silbern glänzenden Kunststoff-Elementen versehen. Dieses Highlight schenkt dem stylischen Schlaginstrument ein ansprechendes Äußeres und macht es so verlockend für Einsteiger und Kenner sinnlicher Hiebe. Die Marke Rimba Rimba aus den Niederlanden ist DIE Marke für alle Pläsierchen, die Ihr Euch nur vorstellen könnt. Ob Sextoy oder sexy Dessous, Penispumpen, Vibratoren oder Fetischware - Rimba macht Wünsche und Sexfantasien wahr. Dabei richtet sich die Produktpalette dieser vielseitigen Marke an ein breit aufgestelltes Publikum: Von Analtoys über Fesseln und Co. bis hin zu Fun-Artikel findet sich hier alles, was Euch befriedigt, denn Rimba weiß, was Ihr wollt.19,99 €*Versand: 4,97 €Sichere Weiterleitung zum Anbieter
-
Knebel im Trensen DesignIhr steht auf Rollenspiele und wollt diese so realistisch wie möglich gestalten? Dann ist dieser Knebel im Trensen-Design genau das Richtige für Eure nächste Session! Dieser Knebelstab hält sowohl ihn also auch sie perfekt im Zaum. Für sinnliche Züchtigungen lässt sich das Toy effektvoll um den Kopf anlegen. Der Knebelstab lässt sich durch das größenverstellbare Band beliebig eng anlegen. Mit Hilfe der Leine kann der Partner effektvoll kontrolliert werden und einer erotischen Züchtigung steht nichts mehr im Wege. Die Marke EIS Schon seit über 10 Jahren ist EIS die beste Adresse für alle Arten von sinnlichem Genuss! Egal ob zärtliches Vorspiel, ein leidenschaftliches Miteinander oder wilder Solospaß: Der Love Doktor weiß ganz genau, was Frauen und Männer wollen und sorgt mit seinen vielseitigen Toys für unvergessliche Höhepunkte. Überzeugt Euch selbst von bester Qualität zum kleinen Preis!33,99 €*Versand: 2,97 €Sichere Weiterleitung zum Anbieter
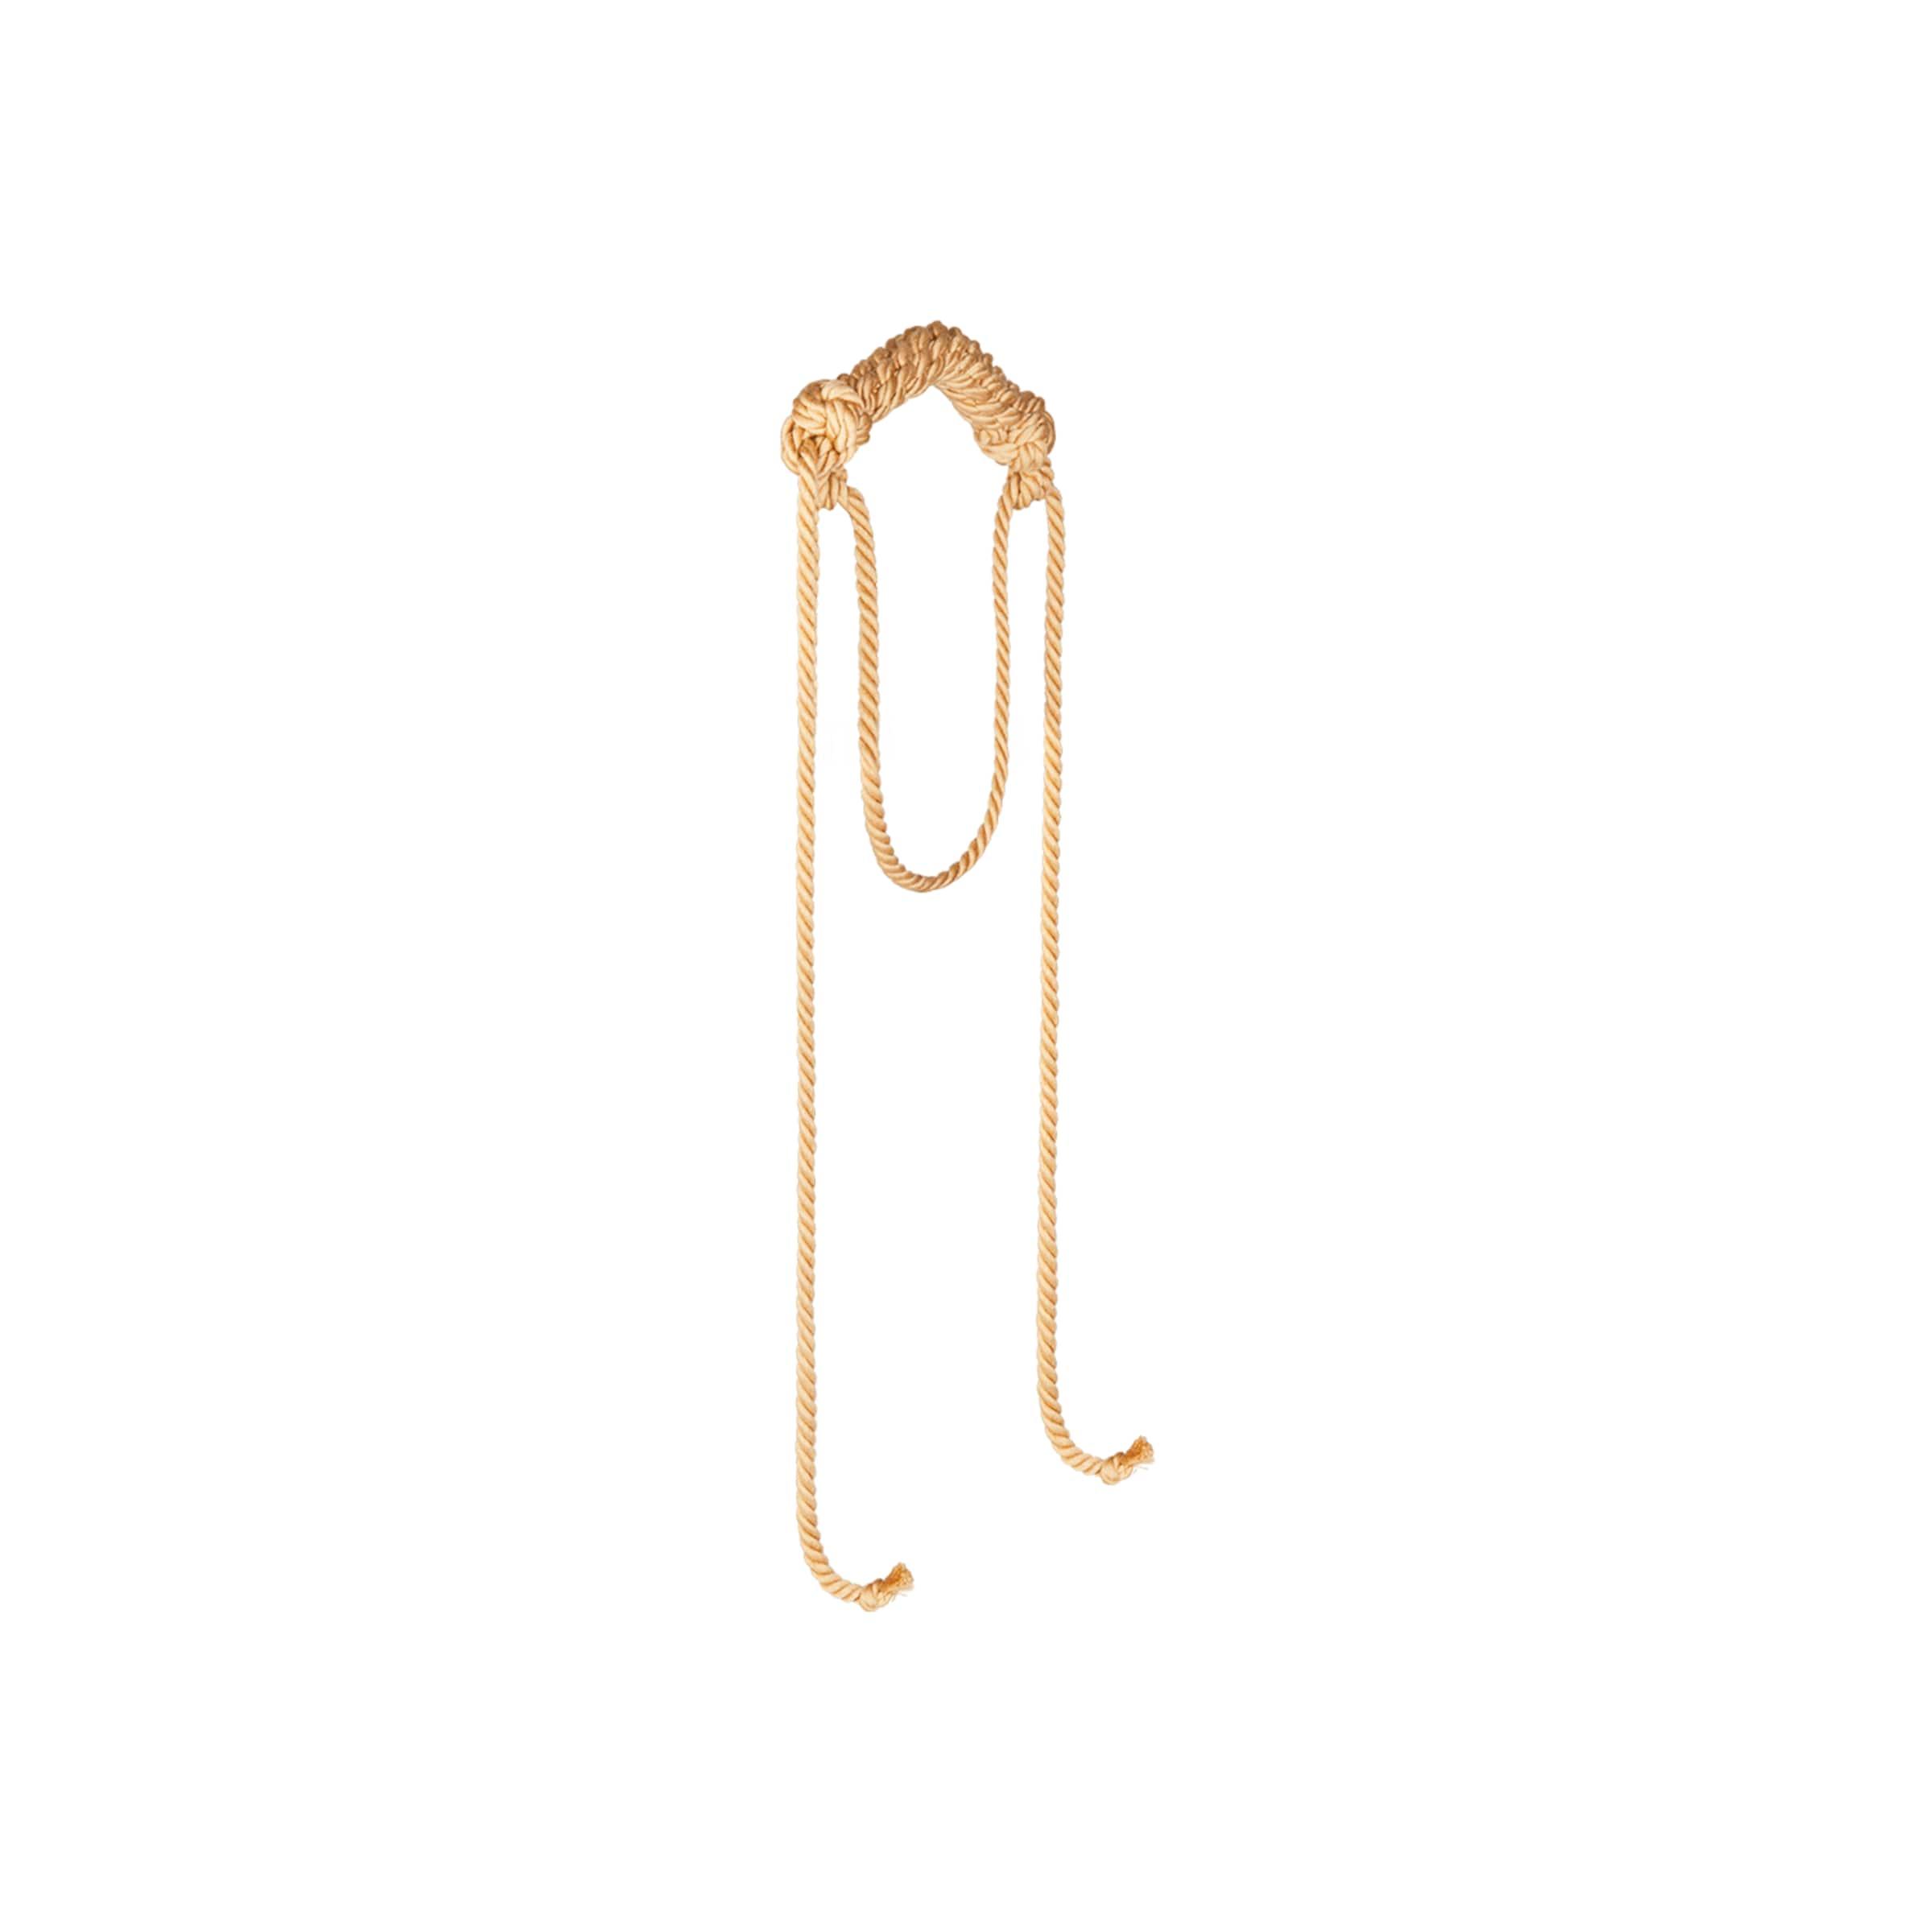
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Kann man Reitstiefel und Reithosen in der Schule tragen?
Es hängt von der Schulordnung und den Kleiderregeln der jeweiligen Schule ab. In einigen Schulen ist es erlaubt, Reitstiefel und Reithosen zu tragen, wenn sie als Teil der Schuluniform oder des Sportunterrichts angesehen werden. In anderen Schulen sind spezifische Kleidervorschriften festgelegt und das Tragen von Reitkleidung ist möglicherweise nicht gestattet. Es ist am besten, die Schulordnung zu überprüfen oder mit einem Lehrer oder der Schulleitung zu sprechen, um sicherzustellen, dass man den Kleidervorschriften entspricht. **
-
Was sind Empfehlungen für Reithelme?
Bei der Auswahl eines Reithelms ist es wichtig, auf Sicherheitsstandards wie die CE-Norm EN 1384 oder die VG1-Norm zu achten. Zudem sollte der Helm gut passen und bequem sein, um einen optimalen Schutz zu gewährleisten. Empfehlenswerte Marken für Reithelme sind beispielsweise Casco, uvex, Kask oder GPA. **

Wie kann man Pferdeleckerlis selbst herstellen? Was sind gesunde Zutaten für Pferdeleckerlis?
Pferdeleckerlis können aus Haferflocken, Karotten, Äpfeln, Bananen und Honig hergestellt werden. Die Zutaten werden zu einer Masse vermischt, zu kleinen Kugeln geformt und im Ofen gebacken. Es ist wichtig, keine Zutaten zu verwenden, die schädlich für Pferde sind, wie z.B. Zucker oder Schokolade. **
Was sind außergewöhnliche Pferdeleckerlis?
Außergewöhnliche Pferdeleckerlis können zum Beispiel selbstgemachte Leckerlis sein, die aus ungewöhnlichen Zutaten wie Karotten, Äpfeln oder Haferflocken hergestellt werden. Auch spezielle Leckerlis wie Kräuterriegel oder getrocknete Früchte können als außergewöhnlich angesehen werden. Wichtig ist, dass die Leckerlis gesund und gut verträglich für das Pferd sind. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Edle ReitgerteEine lange Reitgerte für erotische Rollenspiele, mit der Du sowohl feste Hiebe als auch sanfte Streicheleinheiten verteilen kannst. Sie ist Dein idealer Begleiter, wenn es um hingebungsvolle Bondage-Lust geht. Der breite Schlag aus glänzendem Leder, die feste Stange und der handliche Griff geben der Gerte eine sinnliche und dominante Optik, die hält, was sie verspricht. Der strukturierte Griff liegt gut in der Hand und bleibt dank leichter Gummierung auch in Aktion gut in der Hand liegen. Am oberen und unteren Ende ist der Griff mit edlen, silbern glänzenden Kunststoff-Elementen versehen. Dieses Highlight schenkt dem stylischen Schlaginstrument ein ansprechendes Äußeres und macht es so verlockend für Einsteiger und Kenner sinnlicher Hiebe. Die Marke Rimba Rimba aus den Niederlanden ist DIE Marke für alle Pläsierchen, die Ihr Euch nur vorstellen könnt. Ob Sextoy oder sexy Dessous, Penispumpen, Vibratoren oder Fetischware - Rimba macht Wünsche und Sexfantasien wahr. Dabei richtet sich die Produktpalette dieser vielseitigen Marke an ein breit aufgestelltes Publikum: Von Analtoys über Fesseln und Co. bis hin zu Fun-Artikel findet sich hier alles, was Euch befriedigt, denn Rimba weiß, was Ihr wollt.19,99 €*Versand: 4,97 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Knebel im Trensen DesignIhr steht auf Rollenspiele und wollt diese so realistisch wie möglich gestalten? Dann ist dieser Knebel im Trensen-Design genau das Richtige für Eure nächste Session! Dieser Knebelstab hält sowohl ihn also auch sie perfekt im Zaum. Für sinnliche Züchtigungen lässt sich das Toy effektvoll um den Kopf anlegen. Der Knebelstab lässt sich durch das größenverstellbare Band beliebig eng anlegen. Mit Hilfe der Leine kann der Partner effektvoll kontrolliert werden und einer erotischen Züchtigung steht nichts mehr im Wege. Die Marke EIS Schon seit über 10 Jahren ist EIS die beste Adresse für alle Arten von sinnlichem Genuss! Egal ob zärtliches Vorspiel, ein leidenschaftliches Miteinander oder wilder Solospaß: Der Love Doktor weiß ganz genau, was Frauen und Männer wollen und sorgt mit seinen vielseitigen Toys für unvergessliche Höhepunkte. Überzeugt Euch selbst von bester Qualität zum kleinen Preis!33,99 €*Versand: 2,97 €Sichere Weiterleitung zum Anbieter
-
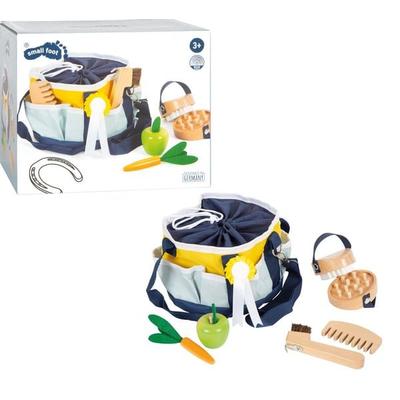
Spielzeug Pferdepflege-Set mit TascheEine Pferdeputztasche Mit Zubehör Für Alle Spielpferde, Holzpferde Und Hobby Horses! Die Pferdepflege Gehört Für Jeden Pferdefan Zum Alltag – Und Auch Das Hobby Horse Oder Das Holzpony Im Garten Freut Sich, Wenn Es Viel Gebürstet Wird. Mit Der...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann man Reitstiefel und Reithosen in der Schule tragen?
Es hängt von der Schulordnung und den Kleiderregeln der jeweiligen Schule ab. In einigen Schulen ist es erlaubt, Reitstiefel und Reithosen zu tragen, wenn sie als Teil der Schuluniform oder des Sportunterrichts angesehen werden. In anderen Schulen sind spezifische Kleidervorschriften festgelegt und das Tragen von Reitkleidung ist möglicherweise nicht gestattet. Es ist am besten, die Schulordnung zu überprüfen oder mit einem Lehrer oder der Schulleitung zu sprechen, um sicherzustellen, dass man den Kleidervorschriften entspricht. **
-
Was sind Empfehlungen für Reithelme?
Bei der Auswahl eines Reithelms ist es wichtig, auf Sicherheitsstandards wie die CE-Norm EN 1384 oder die VG1-Norm zu achten. Zudem sollte der Helm gut passen und bequem sein, um einen optimalen Schutz zu gewährleisten. Empfehlenswerte Marken für Reithelme sind beispielsweise Casco, uvex, Kask oder GPA. **
-
Wie kann man Pferdeleckerlis selbst herstellen? Was sind gesunde Zutaten für Pferdeleckerlis?
Pferdeleckerlis können aus Haferflocken, Karotten, Äpfeln, Bananen und Honig hergestellt werden. Die Zutaten werden zu einer Masse vermischt, zu kleinen Kugeln geformt und im Ofen gebacken. Es ist wichtig, keine Zutaten zu verwenden, die schädlich für Pferde sind, wie z.B. Zucker oder Schokolade. **
-
Was sind außergewöhnliche Pferdeleckerlis?
Außergewöhnliche Pferdeleckerlis können zum Beispiel selbstgemachte Leckerlis sein, die aus ungewöhnlichen Zutaten wie Karotten, Äpfeln oder Haferflocken hergestellt werden. Auch spezielle Leckerlis wie Kräuterriegel oder getrocknete Früchte können als außergewöhnlich angesehen werden. Wichtig ist, dass die Leckerlis gesund und gut verträglich für das Pferd sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.